
România nu este în război, dar războiul a ajuns deja la marginea ei. Uneori sub forma unor drone care pătrund în spațiul aerian, alteori prin atacuri informatice, campanii de dezinformare sau oameni recrutați pentru a fotografia obiective militare și infrastructuri strategice.
Cel mai recent caz făcut public de Serviciul Român de Informații ridică din nou o întrebare pe care România nu și-o mai poate permite să o trateze ca pe o problemă îndepărtată: cât de vulnerabilă este, de fapt, țara noastră în fața operațiunilor de sabotaj și spionaj desfășurate sub pragul unui conflict militar?
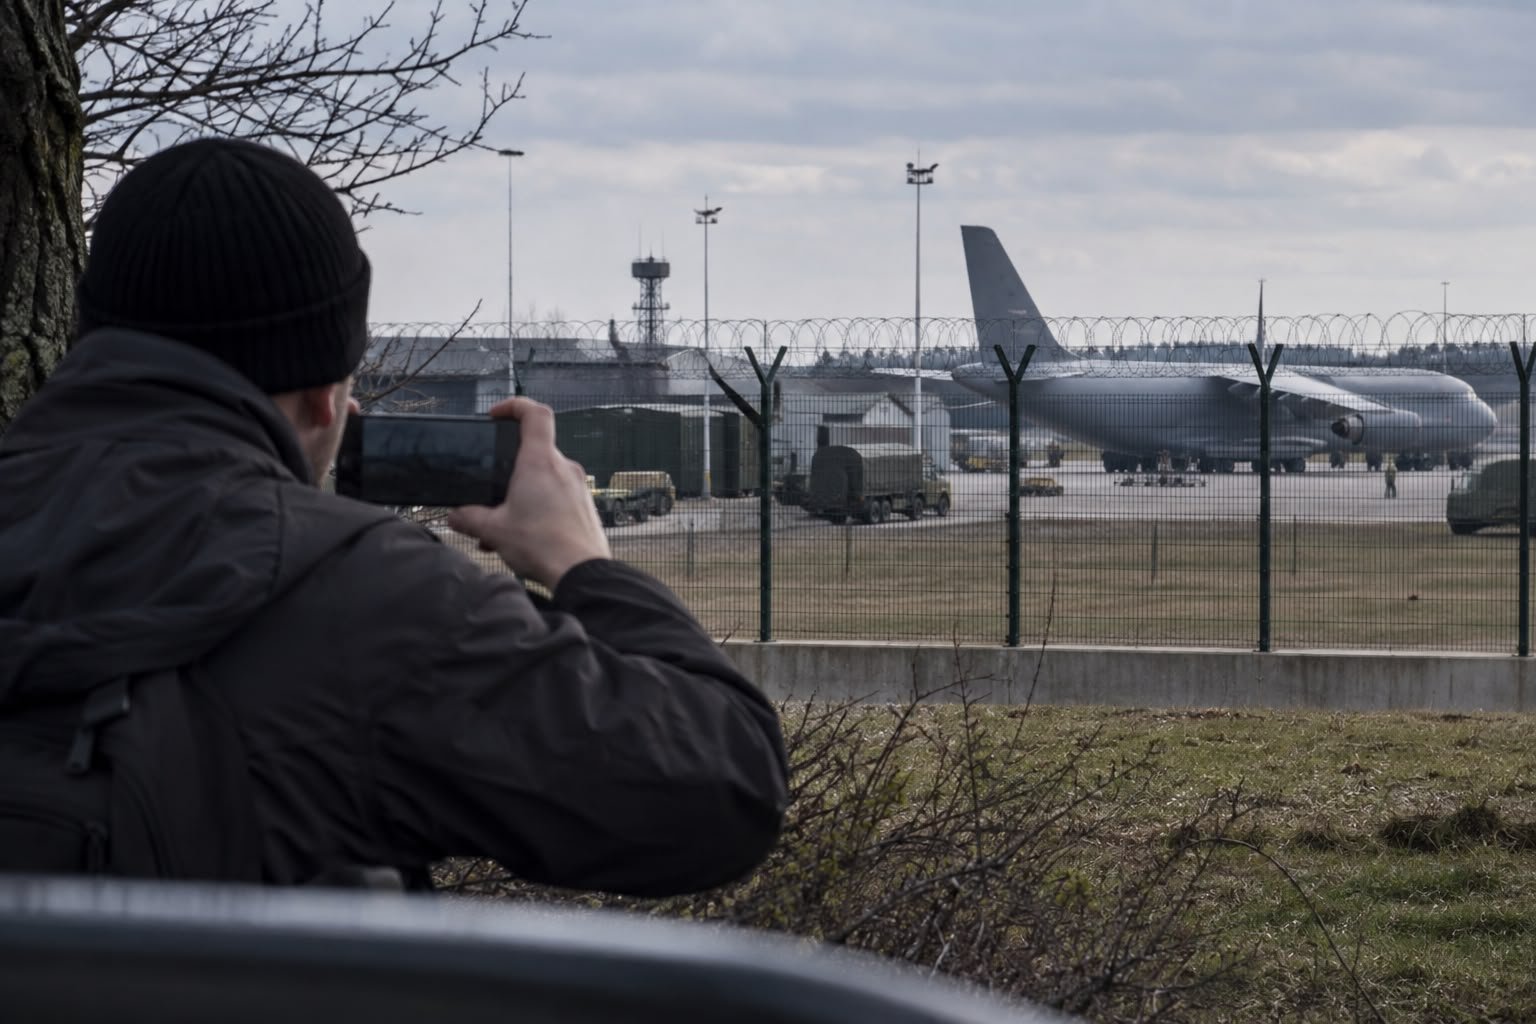
Marți, SRI a anunțat că, împreună cu DIICOT, structuri ale MAI și MApN și servicii partenere externe, a prevenit o operațiune de sabotaj coordonată de Federația Rusă pe teritoriul României. În centrul investigației se află un cetățean rus stabilit în România, monitorizat de serviciul de informații încă din februarie 2026. Potrivit SRI, acesta ar fi documentat foto-video centre de comunicații, baze militare românești utilizate de aliați NATO, sedii ale unor instituții din sistemul național de apărare, ordine publică și siguranță națională, precum și elemente de infrastructură critică. Printre obiectivele urmărite s-ar fi aflat și aeronave cargo ucrainene Antonov aflate pe teritoriul României.
Nu este primul caz
Ceea ce face situația mai importantă decât pare la prima vedere este faptul că nu vorbim despre un episod izolat. SRI spune explicit că modul de operare identificat acum seamănă cu cel întâlnit în alte operațiuni dejucate în România în 2024 și 2025.
În ianuarie 2025, serviciul anunța că a dejucat o operațiune de sabotaj în care era implicat un cetățean columbian, racolat prin intermediul rețelelor sociale și trimis în România pentru a documenta un obiectiv aflat în apropierea unor elemente de infrastructură critică. SRI susținea atunci că bărbatul primise fotografii cu țintele, instrucțiuni prin aplicații criptate și că acțiunea făcea parte dintr-o rețea de sabotori controlată prin intermediari de serviciile ruse.
Cu doar câteva luni mai târziu, în octombrie 2025, SRI anunța o altă operațiune, în care doi cetățeni ucraineni ar fi încercat să incendieze sediul companiei Nova Post din București. Potrivit serviciului, aceștia au introdus în România dispozitive incendiare artizanale, ascunse în colete, iar investigația a indicat legături cu o rețea de sabotori coordonată de serviciile secrete ruse.
Acum apare un nou caz, de această dată cu un cetățean rus stabilit în România, iar obiectivele urmărite includ baze militare, comunicații, infrastructură critică și aeronave asociate efortului ucrainean. Pentru serviciile de informații, repetarea tiparului este mai importantă decât naționalitatea persoanei aflate în teren: operațiunile pot fi construite astfel încât executantul să fie cât mai ușor de înlocuit și cât mai greu de legat direct de cel care dă ordinele.
Războiul nu mai arată ca în filme
Una dintre cele mai mari probleme atunci când vorbim despre asemenea operațiuni este că imaginea clasică a spionului care intră în România cu o servietă și un aparat foto este depășită. În realitate, operațiunile de acest tip pot funcționa prin recrutarea unor oameni obișnuiți, prin intermediari, platforme online și instrucțiuni transmise la distanță.
Chiar SRI afirmă, în comunicatul de marți, că investigația a evidențiat folosirea în continuare de către Federația Rusă a unor persoane din categorii vulnerabile pentru astfel de activități. În cazul făcut public în ianuarie 2025, serviciul descria un mecanism în care recrutarea se făcea prin intermediari, inclusiv pe platforme de socializare, iar deplasarea, cazarea și misiunea erau coordonate de la distanță.
Este exact tipul de amenințare pe care NATO și Uniunea Europeană îl descriu prin termenul de „război hibrid”. Nu este nevoie ca un stat să trimită tancuri peste graniță pentru a produce pagube. Pot fi suficiente sabotajul, atacurile cibernetice, manipularea informațională, presiunea economică, spionajul sau atacurile asupra infrastructurii critice. NATO spune că asemenea metode urmăresc tocmai estomparea graniței dintre război și pace și destabilizarea societăților fără declanșarea unui conflict militar convențional.
Uniunea Europeană vorbește, la rândul ei, despre o intensificare a campaniilor hibride atribuite Rusiei, în care intră sabotajul, atacurile cibernetice, interferența informațională, afectarea infrastructurii critice și încălcările spațiului aerian. Bruxelles-ul consideră că unul dintre obiective este slăbirea rezilienței statelor europene și diminuarea sprijinului acordat Ucrainei.
Cât de vulnerabilă este România?
Paradoxal, faptul că SRI reușește să identifice și să oprească asemenea operațiuni este un semn că mecanismele de securitate funcționează. În același timp, repetarea cazurilor arată că România este o țintă relevantă.
Poziția geografică explică o parte din această situație. România este stat NATO și UE, are graniță cu Ucraina, găzduiește infrastructură militară aliată și joacă un rol important în transportul și sprijinul acordat Ucrainei. Pentru o putere care încearcă să perturbe sprijinul occidental pentru Kiev, România nu este doar o țară aflată la granița războiului, ci o piesă importantă din infrastructura logistică și militară a flancului estic.
Iar vulnerabilitatea nu înseamnă neapărat că mâine cineva va arunca în aer o bază militară. Uneori este suficient să afli unde se află un obiectiv, cum este protejat, când este mai vulnerabil, cine intră și cine iese sau ce infrastructură îl alimentează. Informația poate fi, în sine, o țintă.
Cazul anunțat marți este relevant tocmai prin această perspectivă. Potrivit SRI, cetățeanul rus nu era prezentat ca autorul unei explozii deja produse, ci ca parte a unei activități de documentare care putea servi unei acțiuni ulterioare de sabotaj.
În alte cuvinte, înainte ca ceva să fie distrus, cineva trebuie să știe ce să distrugă.
România are însă și un avantaj important: cooperarea dintre instituțiile naționale și partenerii externi. În cazul de acum au fost implicate SRI, DIICOT, structuri ale MAI și MApN, precum și servicii partenere internaționale. În cazurile precedente, informațiile schimbate cu serviciile europene au contribuit la identificarea și oprirea suspecților.
NATO consideră, de altfel, că responsabilitatea inițială pentru răspunsul la amenințările hibride aparține statului vizat, dar Alianța poate sprijini un membru și tratează asemenea acțiuni ca pe o problemă de securitate colectivă. În același timp, NATO avertizează că metodele hibride au devenit mai rapide, mai intense și mai sofisticate odată cu dezvoltarea tehnologiei și interconectarea societăților.
Problema României nu este, așadar, doar dacă poate opri un sabotor înainte să acționeze. Întrebarea mai mare este cât de multe vulnerabilități pot fi descoperite înainte ca autoritățile să afle despre ele și cât de repede poate fi închisă o breșă atunci când ea este identificată.
Pentru că într-un război hibrid, succesul nu arată întotdeauna ca o explozie. Uneori arată ca o fotografie făcută la momentul potrivit, o informație transmisă unei persoane aflate la mii de kilometri distanță sau un om recrutat online pentru o misiune despre care nici măcar nu înțelege pe deplin cine se află în spatele ei.
Iar faptul că România a ajuns să anunțe public, în mai puțin de doi ani, mai multe operațiuni de sabotaj despre care serviciile spun că au legături cu Federația Rusă arată un lucru clar: pentru România, războiul hibrid nu mai este un scenariu discutat în rapoarte de securitate. Este deja o problemă concretă, cu oameni, ținte și operațiuni desfășurate pe teritoriul țării.